Implicitフロー
フロー図
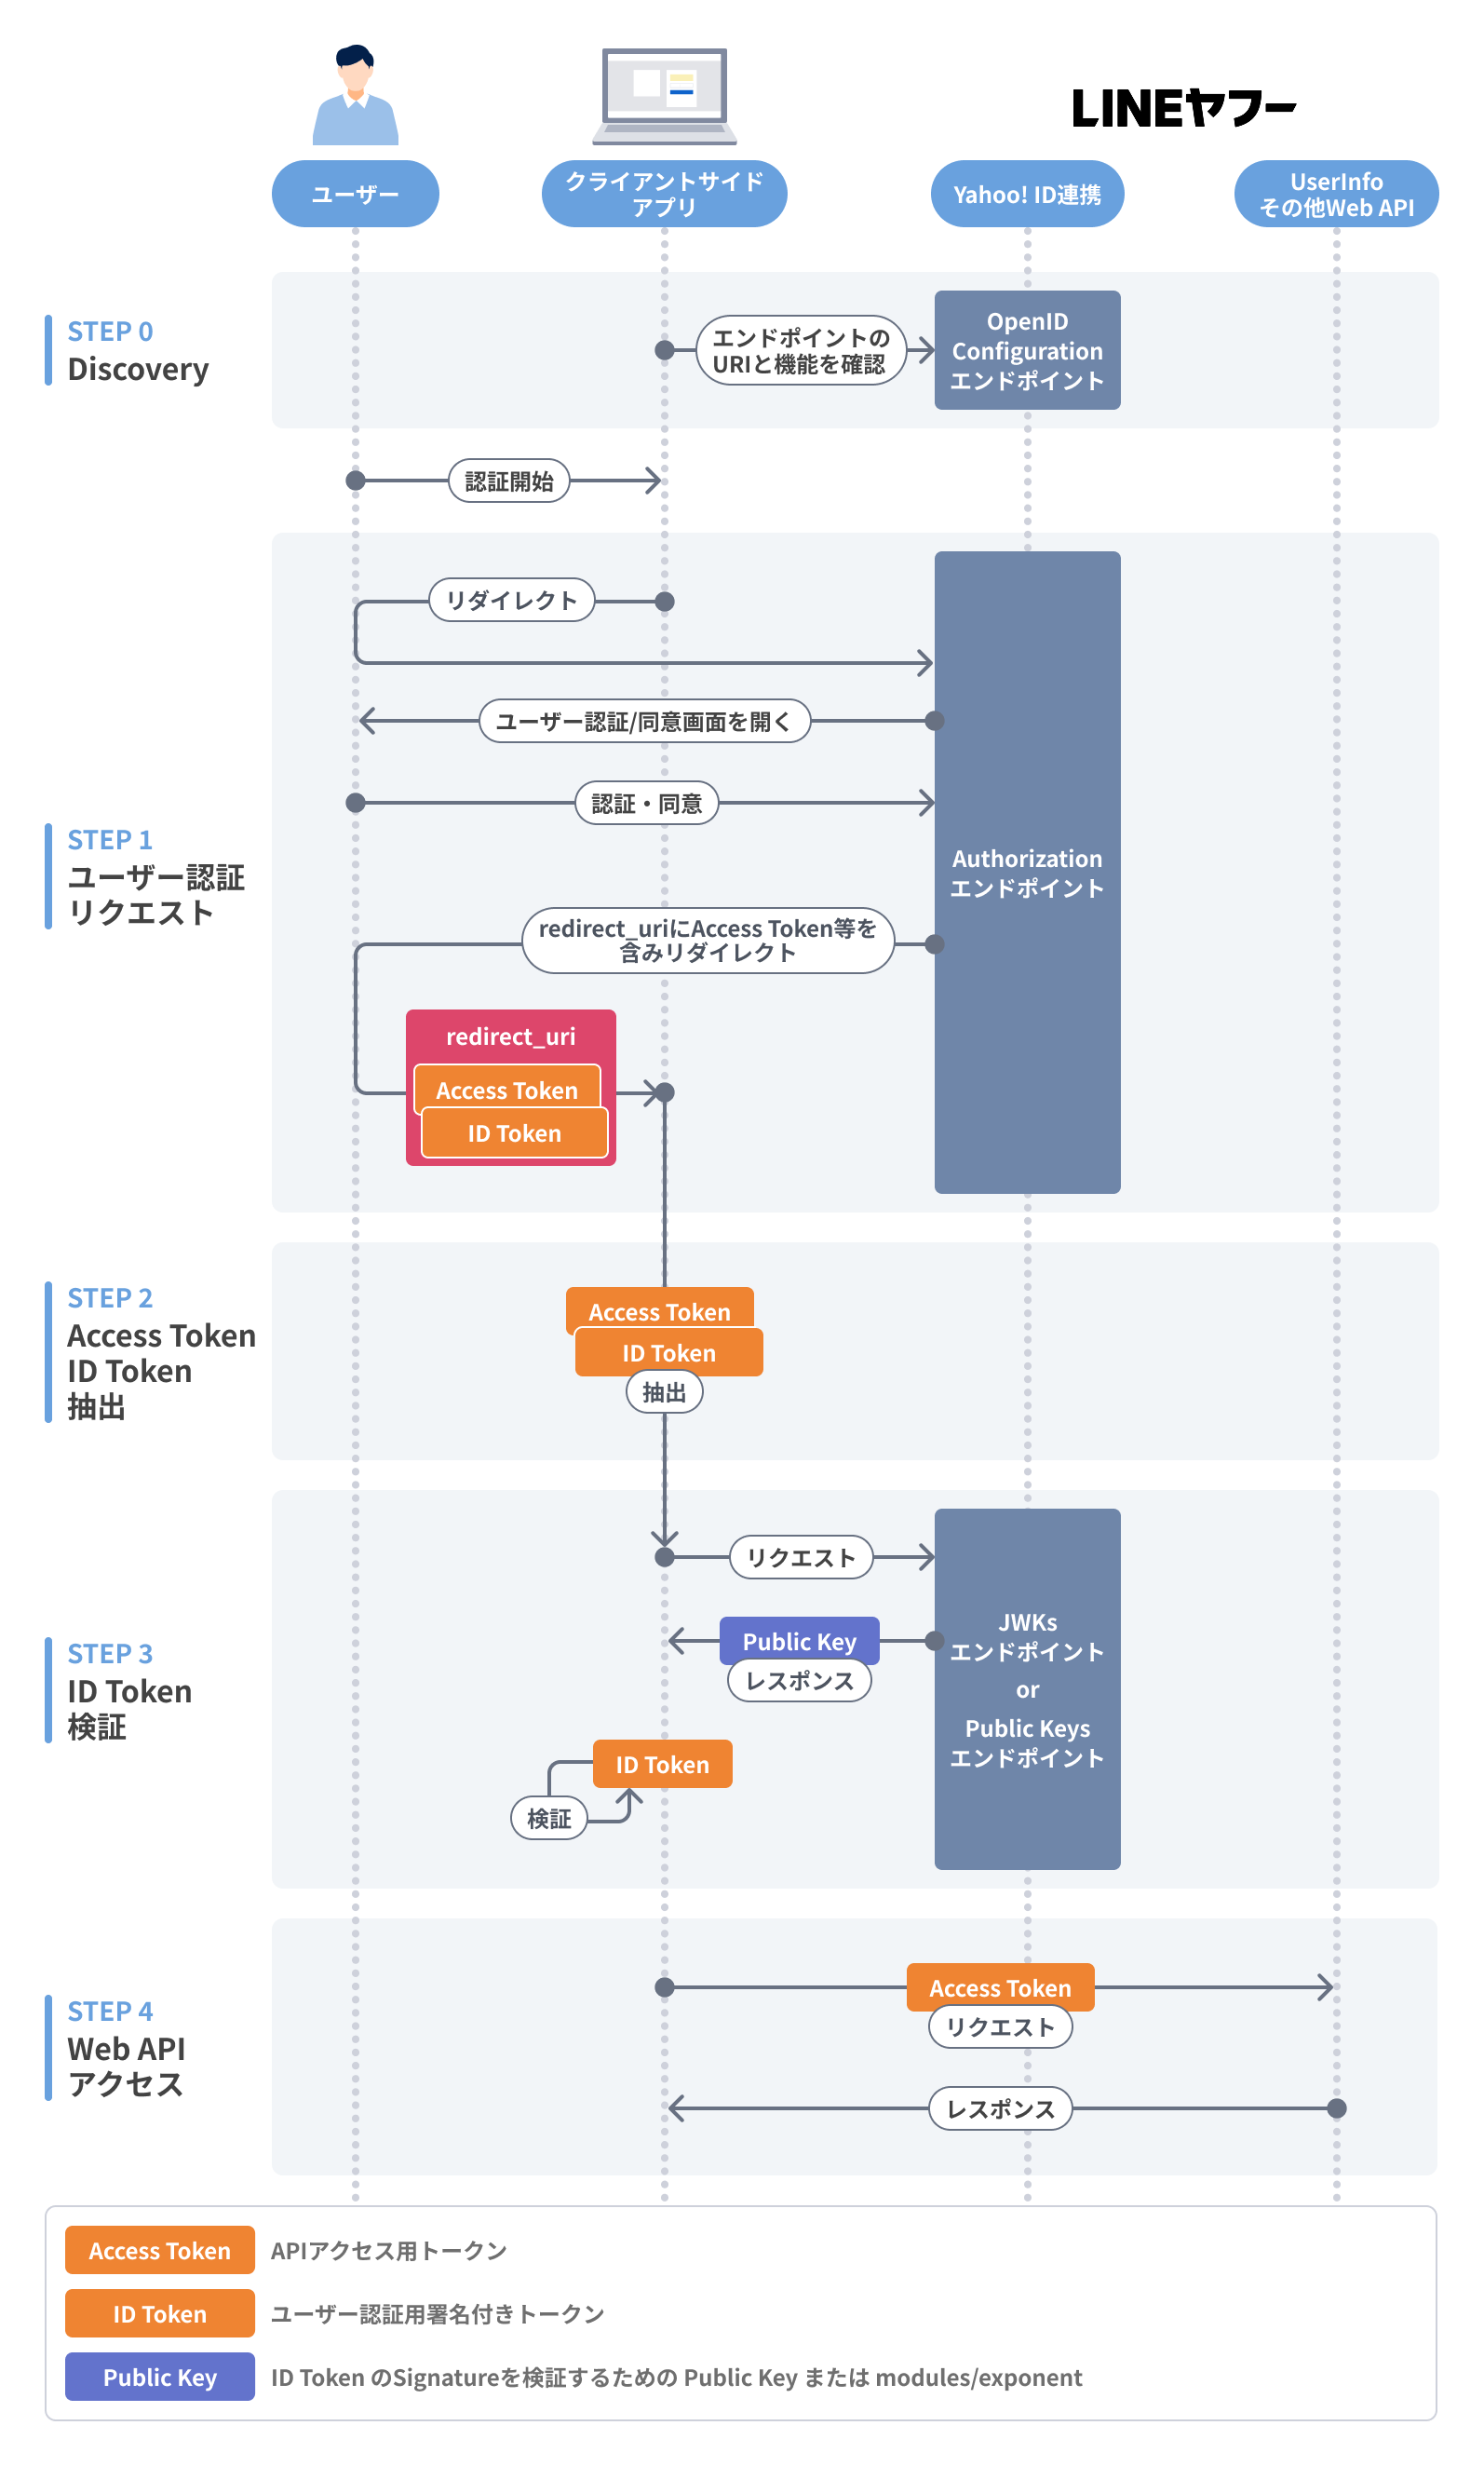
フロー説明
Step0. Discovery
OpenID Configurationエンドポイントにリクエストして各エンドポイントのURIとサポート機能を確認します。
Step1. ユーザー認証リクエスト
AuthorizationエンドポイントにリクエストしてAccess Token/ID Tokenを取得します。
- クライアントはユーザーの認可を得るため、ユーザーをAuthorizationエンドポイントへリダイレクトさせます。
- Authorizationエンドポイントはユーザーを認証して、クライアントがアクセスする権限を与えることについてユーザーに確認をとります。
- ユーザーによる認可が得られた場合、事前に登録された戻り先URLへユーザーをリダイレクトさせ、Access Token/ID Token、及び指定されたstateをクライアントに渡します。
- クライアントは認可リクエスト時に送信したstateと渡されたstateが同一かどうか確認します。
Step2. Access Token/ID Token抽出
クライアントは、リダイレクトURIのフラグメントからAccess TokenとID Tokenを抽出します。
Step3. ID Token検証
JWKsエンドポイントもしくはPublic KeysエンドポイントにリクエストしてID Token検証に必要な情報を取得し、ID Tokenを検証します。
Step4. ウェブAPIアクセス
- クライアントはAccess Tokenを使ってウェブAPIのエントリーポイントへリクエストを送信します。
- ウェブAPIはAccess Tokenが有効な場合、正常なレスポンスを返却します。Access Tokenが無効な場合はエラーレスポンスを返却します。
- クライアントは取得したレスポンスをもとに処理を継続します。